Muito além do entretenimento: a TV como vetor de ataque
O que deveria ser apenas um monitor para apresentações de slides tornou-se um risco de segurança. Uma investigação conjunta dos canais Gamers Nexus e Level1Techs, baseada em análise de pacotes de rede (Wireshark), expôs o comportamento oculto do sistema webOS das Smart TVs da LG. O problema se divide em duas frentes: a coleta ativa de dados e a vulnerabilidade de hardware.
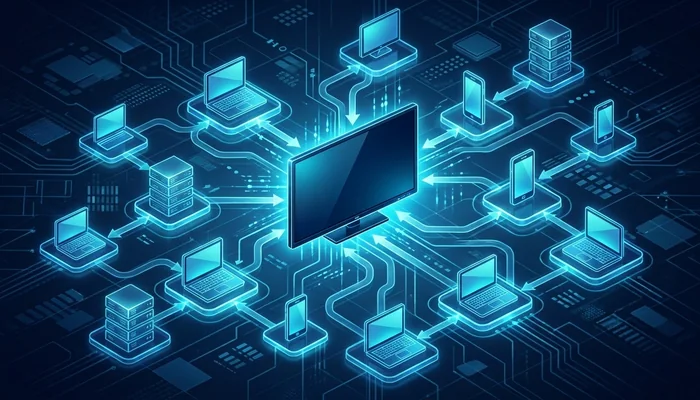
Por padrão, o software da LG realiza varreduras na rede local para identificar outros dispositivos conectados, como computadores e impressoras. Esse mapeamento serve aos interesses da LG Ad Solutions para perfilamento e publicidade. No entanto, a investigação revelou algo mais grave: brechas de segurança permitem que o microfone do aparelho seja ativado remotamente, capturando áudio mesmo quando a tela está desligada ou em standby.
Os números por trás da exposição
O impacto potencial dessa descoberta é massivo, considerando a penetração da marca no mercado global e corporativo. A própria fabricante fornece a dimensão do problema.
- Existem 216 milhões de Smart TVs da LG ativas globalmente.
- Durante os testes, pesquisadores notaram que a TV continuou gerando transcrições de texto em silêncio por 10 a 15 segundos após o comando de ativação 'Hi LG'.
- A investigação original gerou um documentário técnico de 135 minutos detalhando a análise de tráfego de rede.
A defesa da fabricante e o contraponto dos especialistas
A LG emitiu notas oficiais negando as acusações de espionagem contínua. A empresa argumenta que o áudio só é processado mediante o acionamento do botão do microfone ou a detecção da palavra de ativação, e que o processamento ocorre localmente. Sobre a coleta de dados de rede, a fabricante afirma que a prática requer o consentimento (opt-in) do usuário.
Para a segurança corporativa, a intenção da fabricante é irrelevante. Se a TV possui um microfone, está conectada à rede e tem vulnerabilidades comprovadas de software, ela é um ponto de entrada para invasores.
O que isso muda para a sua empresa
No Brasil, é comum que empresas de todos os portes comprem Smart TVs de varejo para equipar salas de reunião, conectando-as à mesma rede Wi-Fi usada por diretores e servidores. Esse cenário agora exige uma resposta imediata das equipes de tecnologia.
A primeira medida prática é isolar esses aparelhos. Smart TVs nunca devem estar na rede corporativa principal; elas precisam ser alocadas em redes virtuais segregadas (VLANs) ou desconectadas totalmente da internet, operando apenas via cabo HDMI. A longo prazo, essa crise de segurança pode forçar uma migração do mercado corporativo para dumb displays — monitores comerciais sem sistema operacional ou microfones embutidos —, alterando o orçamento de infraestrutura e abrindo espaço para fornecedores focados estritamente em hardware B2B.
Pauta originalmente destacada pela newsletter TechDrops, apurada e desenvolvida pela equipe Neurora.